


Cloud agnostic
Bâtie sur Kubernetes et des briques open source.
Sécurité par conception
Zero Trust, gestion des identités et des accès, certification ISO/IEC 27001.
Résilience et scalabilité
Des systèmes pensés pour absorber la charge et limiter les interruptions de service.
Approche GreenOps
Maîtrise conjointe des coûts et de l'empreinte de vos infrastructures cloud.
De la donnée terrain à l'application
Capteurs, équipements industriels, applications métier web ou mobile.

Une architecture cloud agnostic, conçue avec vous du cadrage au run
Nous concevons, réalisons et migrons des applications complexes sur le cloud. Notre différenciateur tient à une conviction simple : une architecture cloud ne doit pas enfermer une entreprise chez un seul fournisseur. Nous privilégions des briques open source et des couches d'abstraction technologiques, encapsulées dans des conteneurs isolés, orchestrés au sein de clusters Kubernetes. Cette approche agnostic implique un coût de réalisation initial légèrement supérieur, mais elle garantit un coût d'exploitation nettement inférieur dans la durée et une réversibilité réelle si vous devez changer de fournisseur.
Notre stack technique reflète cette logique : conteneurisation avec Docker et Kubernetes, infrastructure as code avec Terraform et Ansible, supervision avec Grafana, Prometheus et ELK. Nos pipelines d'intégration et de déploiement continus s'appuient sur GitLab CI ou Jenkins, avec des déploiements orchestrés via ArgoCD pour garder une trace claire de chaque changement en production. Côté développement, nous intervenons sur Node.js, Angular, Java et Spring Boot, Python et Django, ainsi que sur des bases de données comme PostgreSQL ou TimescaleDB pour les systèmes orientés données. Cette maîtrise s'articule avec nos expertises DevOps, Machine Learning et Développement d'applications métier, selon la nature du projet.
Chez IT Link, nous ne dissocions jamais l'architecture cloud du réseau qui la connecte : le terminal utilisateur, l'équipement industriel connecté et le cœur du cluster doivent former une chaîne fiable de bout en bout. C'est pourquoi nous articulons systématiquement cette expertise avec notre offre Architecture Réseaux, et avec les exigences de Protection de la donnée (RGPD) et de la Sureté de fonctionnement. Cette expertise s'inscrit dans notre offre Cloud plus large, aux côtés de la Migration Cloud et du Cloud Computing.
Nos ingénieurs cloud travaillent en binôme avec vos équipes techniques : cette proximité permet d'ajuster les choix au fil du projet. Elle facilite aussi la prise en main future, puisque vos équipes suivent chaque décision technique depuis son origine, plutôt que de recevoir un système déjà figé à expliquer après coup.
Prêt à faire le point sur votre architecture cloud ?
Faire auditer mon architecture cloud
Notre méthodologie de conception, du cadrage à l'exploitation
La conception d'une architecture cloud suit chez nous un processus structuré, pensé pour sécuriser vos déploiements et garantir une architecture pérenne. Que vous partiez d'une feuille blanche, que votre projet soit déjà structuré ou que vous cibliez un besoin précis, nos modes d'intervention s'ajustent à votre existant.
Analyse de l'existant et état des lieux technique.
Reformulation des besoins, élaboration des dossiers de cadrage métier et technique, planification des sprints et du plan de bascule.
Développement et automatisation, intégration et déploiement continus, puis validation par des tests de charge et de scalabilité avant tout transfert de propriété.
Exploitation, maintien en conditions opérationnelles et tierce maintenance applicative, avec des engagements de niveau de service définis en amont.
Résilience, scalabilité et gouvernance de la donnée
IT Link construit vos architectures cloud sur Kubernetes pour faciliter la scalabilité horizontale : les ressources s'ajustent à la demande, les mises à jour se déploient sans interruption de service et un incident sur un composant n'entraîne pas l'arrêt de l'application grâce à la redondance entre plusieurs zones de disponibilité. Nos outils de supervision permettent de suivre en temps réel l'utilisation des ressources et d'anticiper les besoins d'ajustement, plutôt que de découvrir une dérive de charge sur une facture cloud en fin de mois. Cette maîtrise des coûts rejoint notre approche GreenOps, qui vise à réduire à la fois l'empreinte et le coût de vos infrastructures cloud.
Nous appliquons un principe simple : dimensionner au plus juste plutôt que de sur-provisionner par précaution. Un composant sous-utilisé la moitié du temps représente un coût récurrent évitable, tout comme une redondance excessive sur des éléments non critiques. Nous croisons les indicateurs de consommation avec les usages réels pour repérer ces écarts, et proposons des ajustements progressifs plutôt qu'une refonte complète, souvent plus risquée qu'utile sur un système déjà en production.
Le choix d'un mode de stockage dépend directement de la nature des données traitées : une base relationnelle comme PostgreSQL ne répond pas aux mêmes besoins qu'une base orientée séries temporelles comme TimescaleDB pour des flux de capteurs industriels. Cette réflexion s'articule avec notre expertise Data Engineering, en particulier lorsque le projet touche à l'acquisition, au stockage ou à l'exploitation de volumes de données importants.
Public, privé, hybride, multicloud : quel modèle pour quel besoin ?
Nous posons toujours le choix du modèle comme préalable à tout projet. Le cloud public mutualise l'infrastructure entre plusieurs clients d'un même fournisseur, avec une élasticité forte et peu d'investissement initial. Le cloud privé réserve l'infrastructure à une seule organisation, avec davantage de contrôle sur la sécurité et la localisation des données. Un modèle hybride combine les deux, tandis qu'une architecture multicloud répartit les charges entre plusieurs fournisseurs pour réduire la dépendance à un acteur unique. Notre approche agnostic facilite justement le passage de l'un à l'autre sans réécrire l'existant.
IT Link intègre la sécurité dès la conception, dans le dossier technique, plutôt que de l'ajouter après coup, avec une gestion rigoureuse des identités et des accès, un chiffrement des flux et une segmentation claire entre environnements de production et de test, en lien avec notre expertise en Cybersécurité. Cette rigueur s'appuie sur notre certification ISO/IEC 27001. La responsabilité reste partagée avec le fournisseur de services cloud, qui sécurise l'infrastructure physique, tandis que la configuration des accès et la protection des données stockées relèvent de votre organisation et de notre accompagnement.
Prêt à construire une architecture cloud évolutive avec nos experts ?
Me faire rappeler
Secteurs d'intervention
Ces secteurs témoignent de notre expertise cloud, sans en refléter toute l’étendue.
Banque, finance et assurance
Mise en place de systèmes de données pour des besoins de data science, avec un déploiement continu pensé pour les équipes techniques internes.
Défense
Environnements cloud privés ou hybrides répondant à des exigences de souveraineté et de cloisonnement strict des environnements sensibles.
Énergie
Déploiement de solutions cloud publiques sur Kubernetes et Terraform pour des acteurs soumis à des exigences fortes de traçabilité et de continuité de service.
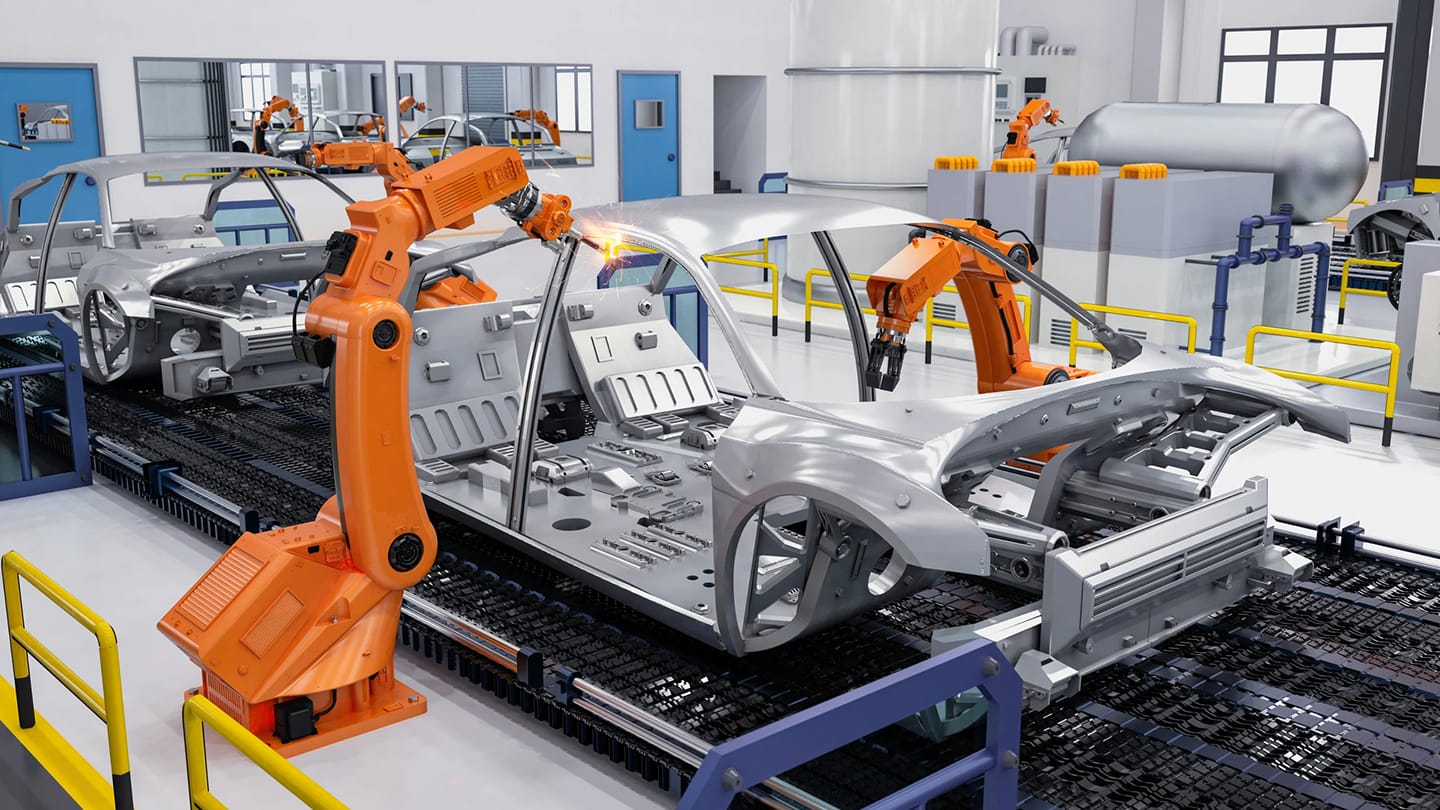
Industrie 4.0
Plateformes d'acquisition de données et de maintenance prédictive, avec une plateforme connectée aux capteurs industriels et bâtie sur Kubernetes et des bases orientées séries temporelles, en lien avec notre expertise IoT. Les volumes de données générés par ces équipements imposent souvent de repenser le dimensionnement initial une fois le projet passé à l'échelle.
Médical
Environnements cloud hébergeant des données de santé, certifiés HDS, pensés pour concilier disponibilité du service et obligations réglementaires strictes (RGPD, NIS2).
Secteur public
Migration d'infrastructures de serveurs dédiés vers des services cloud managés, conteneurisés ou non selon la nature des applications, avec une attention constante portée aux exigences de souveraineté et d'hébergement.
Télécom
Plateformes cloud dimensionnées pour absorber des volumes de trafic réseau élevés et variables, avec une exigence de scalabilité continue.
Transport
Plateformes cloud pour la supervision temps réel et la maintenance prédictive d'équipements de transport, ferroviaire ou réseaux urbains, avec des exigences fortes de disponibilité continue et de traitement de flux capteurs à grande échelle.
Exploitation et montée en compétences de vos équipes
Au-delà de cette étape, nous restons présents dans la durée. Nos équipes accompagnent le transfert de compétences vers vos équipes internes, pour que l'exploitation ne dépende pas exclusivement de notre présence. Cette proximité facilite aussi les arbitrages du quotidien : ajuster un mode de stockage, faire évoluer un accès, revoir un engagement de service, sans repartir d'un cahier des charges à chaque fois.
Concrètement, cela se traduit par des points réguliers avec vos équipes techniques, une documentation tenue à jour au fil des évolutions, et une astreinte disponible en cas d'incident critique. Nous privilégions un transfert progressif : plus vos équipes montent en autonomie, plus notre présence se resserre sur les sujets qui le justifient réellement, sans dépendance artificiellement entretenue.
Quand l'architecture cloud freine plutôt qu'elle ne porte la croissance
De nombreuses entreprises construisent leur architecture cloud par empilement successif ou la délèguent à un revendeur d'infrastructure qui installe sans réellement concevoir. Un projet initie un choix technique, une application métier en impose un autre et un fournisseur de services cloud retenu pour un besoin ponctuel finit par structurer, de fait, une large part du système d'information. Le résultat est rarement cohérent : une infrastructure fragmentée, verrouillée chez un acteur unique, où chaque composant applique ses propres règles de sécurité et sa propre logique de déploiement.
Cette dérive a un coût, qui dépasse le seul budget. La charge sur les environnements cloud devient difficile à anticiper, les ressources techniques échappent à tout pilotage réel et un audit de sécurité prend plus de temps qu'il ne le devrait. La dépendance à un fournisseur unique s'installe progressivement, ce qui complique toute évolution ultérieure vers une architecture multicloud. Les standards d'interopérabilité propres à chaque secteur, santé, énergie, transport, ajoutent une couche de complexité supplémentaire quand ils n'ont pas été anticipés dès le départ.
Les équipes internes en ressentent aussi l'impact au quotidien : les développeurs consacrent un temps disproportionné à contourner les limites d'une plateforme mal dimensionnée et les utilisateurs finaux constatent des ralentissements aux heures de forte activité, sans que l'origine du problème soit identifiée sur le réseau ou sur l'infrastructure applicative. Un choix fait dans l'urgence, sans base technique ni vision d'ensemble, limite la capacité de l'entreprise à faire évoluer son système dans de bonnes conditions.
Échanger avec un architecte cloud IT Link sur votre feuille de route
Être contacté
Questions fréquentes
La responsabilité se répartit entre le fournisseur de services cloud, qui sécurise l'infrastructure physique et une partie du système d'exploitation, et l'entreprise cliente, responsable de la configuration des accès, du chiffrement et de la gestion des identités. Un contrat mal cadré laisse souvent cette frontière floue, ce qui explique une grande partie des incidents constatés en audit.
Le choix dépend du niveau de criticité des données, du budget disponible pour la gestion de plusieurs environnements, et de la maturité des équipes internes sur l'exploitation cloud. Une solution hybride convient à une entreprise qui veut garder le contrôle sur une partie de son infrastructure. Une architecture multicloud répond davantage à un objectif de réduction de la dépendance à un fournisseur unique, au prix d'une complexité opérationnelle plus élevée.
Les engagements de service se négocient avant la mise en production, pas après un premier incident. Ils couvrent la disponibilité, les délais d'intervention et les responsabilités respectives entre le fournisseur de services cloud et le prestataire en charge du maintien en conditions opérationnelles. Un contrat qui ne les détaille pas expose l'entreprise à des arbitrages flous en cas de panne.
Cela dépend moins des compétences techniques disponibles que de la clarté du cadrage métier : criticité des applications concernées, contraintes réglementaires, capacité de l'organisation à faire évoluer ses processus de gestion des accès et de supervision. Un accompagnement externe permet de compenser un manque de maturité sur un point précis sans bloquer l'ensemble du projet. À l'inverse, une équipe déjà autonome sur l'exploitation cloud peut se contenter d'un accompagnement ponctuel, ciblé sur les décisions les plus structurantes.
L'objectif n'est pas de réduire les coûts à tout prix, mais d'éliminer les dépenses qui ne servent à rien : ressources allouées mais jamais sollicitées, redondance excessive sur des composants non critiques, environnements de test laissés actifs en permanence. Ces ajustements se font progressivement, sans remettre en cause la disponibilité du service, et se traduisent généralement par une réduction visible sur la facture cloud dans les mois qui suivent leur mise en place.
