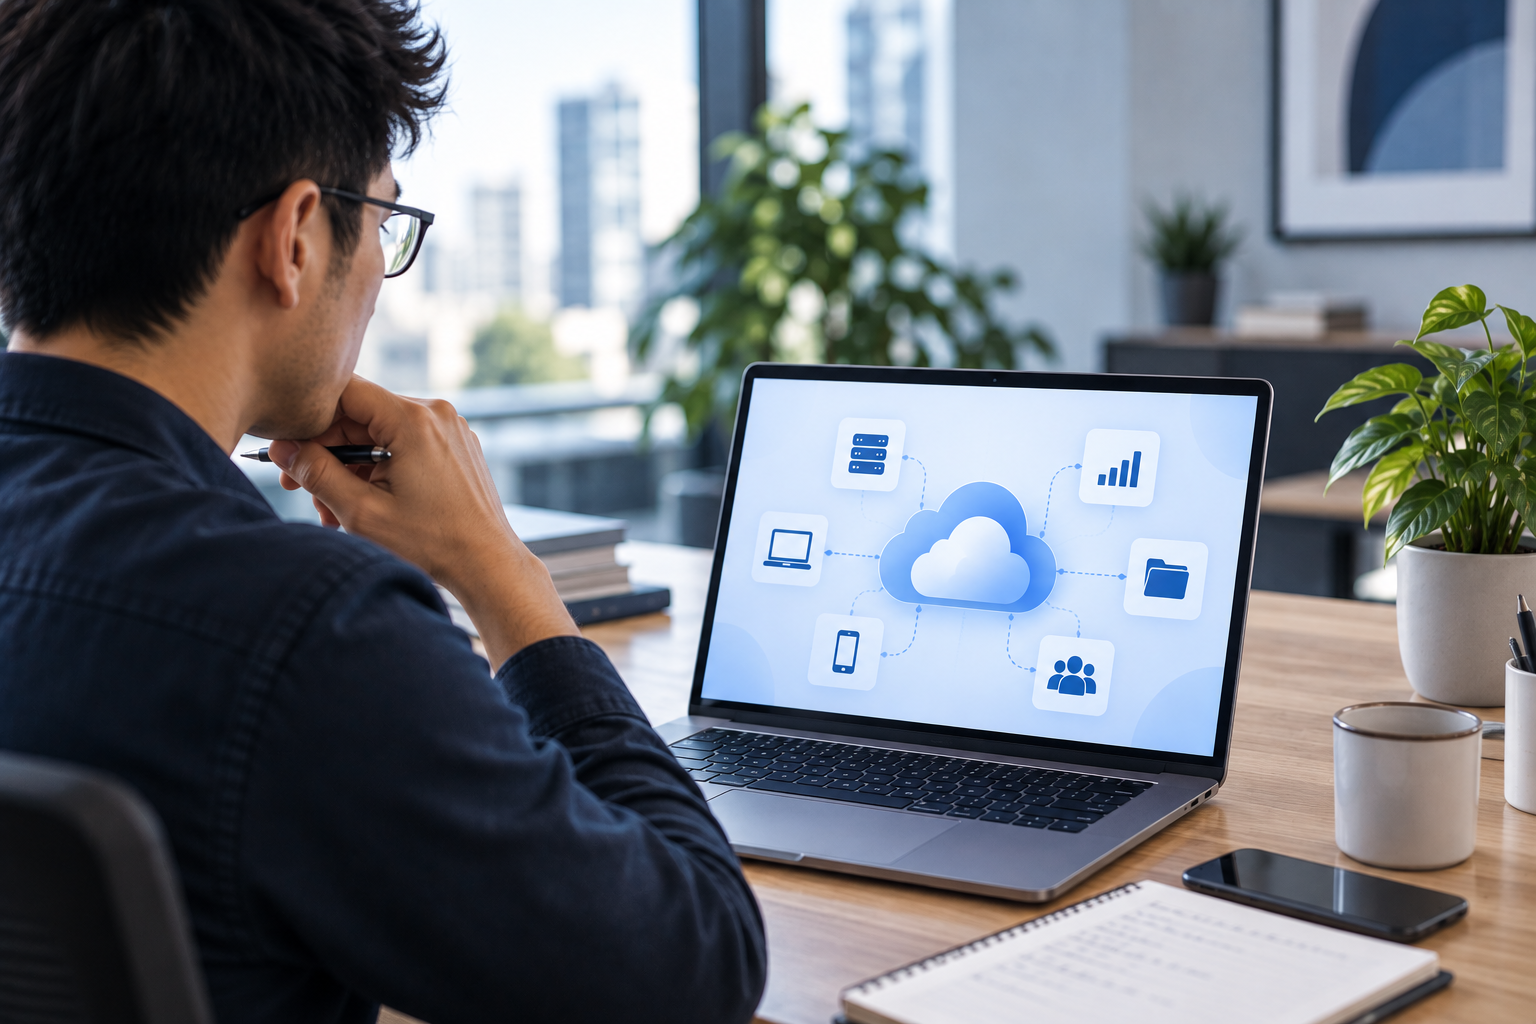
Cloud computing

Déployez des solutions cloud adaptées à chaque usage, sans surdimensionner votre infrastructure.

Applications, données, équipes techniques : à chaque besoin sa solution cloud

Une infrastructure en tant que service (IaaS) met à disposition des serveurs et des ressources réseau, avec un contrôle total sur ce qui s'exécute au-dessus : c'est le modèle pertinent pour des applications critiques dont la configuration doit rester entièrement maîtrisée. Une plateforme en tant que service (PaaS) délègue une partie de cette gestion, ce qui accélère le déploiement d'applications standards mais réduit la marge de manœuvre sur l'infrastructure sous-jacente.

Déployer des applications sur le bon modèle évite deux écueils symétriques : sur-dimensionner une infrastructure pour un usage simple ou sous-dimensionner un système critique sur une plateforme générique. Accéder aux applications depuis plusieurs sites, exécuter des applications avec des pics de charge imprévisibles, ou garantir une continuité de service : chacun de ces cas oriente vers une combinaison différente de cloud public et de cloud privé.

Le choix d'une solution de stockage dépend moins du volume que de l'usage : des bases de données transactionnelles consultées en continu n'ont pas les mêmes contraintes de performance qu'un stockage d'archives réglementaires consulté une fois par an. Les entreprises qui traitent des informations sensibles ou personnelles doivent en outre localiser ce stockage en cohérence avec leurs obligations, notamment celles posées par le RGPD.

Un logiciel en tant que service (SaaS) intègre souvent son propre système de stockage, ce qui simplifie l'exploitation mais limite le contrôle sur la localisation réelle des données. Une solution construite sur une infrastructure dédiée conserve davantage de maîtrise, au prix d'une gestion plus lourde côté client.

Un environnement de développement hébergé sur une plateforme en tant que service donne aux équipes des outils prêts à l'emploi (intégration continue, tests automatisés, préproduction) sans qu'elles aient à gérer l'infrastructure sous-jacente. Cette approche accélère nettement le développement d'applications métier, à condition que la plateforme retenue reste compatible avec les technologies déjà utilisées en interne.

Les organisations qui font ce choix sans cadrage préalable se retrouvent souvent avec plusieurs environnements redondants, ouverts au fil des projets, dont la sécurité et les coûts échappent à tout pilotage centralisé. La gestion des identités et des habilitations est alors pilotée avec les équipes chargées de la cybersécurité dès que le périmètre dépasse le seul outillage.
Faire cadrer vos besoins en environnements cloud

Notre approche

Cette méthode part du principe posé plus haut : clarifier ce que vous cherchez à accomplir, faire héberger, stocker, outiller, avant d'arbitrer entre les modèles de solutions cloud. Nous la structurons en plusieurs étapes que nous pouvons mobiliser de manière indépendante, ou prendre en charge dans leur intégralité si vous avez besoin d'un accompagnement complet.Notre certification ISO/IEC 27001, ainsi que notre certification ISO 9001, couvrent l'ensemble de cette méthode : la première garantit la gestion rigoureuse de la sécurité de l'information sur chaque étape, la seconde la maîtrise de nos processus qualité.

  • Un état des lieux complet de votre infrastructure actuelle et des usages qu'elle doit couvrir : inventaire des dispositifs en place, cartographie des usages réels, volumétrie et sensibilité des données traitées, exigences de sécurité et de conformité propres à votre secteur. Cet audit met en évidence les écarts entre votre situation présente et vos objectifs.

  • Pour chaque cas d'usage identifié, faire héberger une application, stocker des données, outiller une équipe, nous arbitrons entre IaaS, PaaS et SaaS, puis sélectionnons le ou les fournisseurs les plus adaptés (AWS, Azure, Google Cloud, acteurs souverains français) selon vos contraintes réglementaires, techniques et budgétaires. Un même projet combine souvent plusieurs solutions, rarement un seul choix retenu par défaut.

  • Nous assemblons les briques retenues, configurons les identités et les accès, dimensionnons les ressources et mettons en place les mécanismes de reprise en cas d'incident. La sécurité et la conformité RGPD sont intégrées dès la construction, pas ajoutées après coup. Une fois l'ensemble assemblé, nous testons la disponibilité et la résilience avant toute mise en production.

  • Un accompagnement du pilotage courant de la combinaison retenue une fois en production, pour ajuster les ressources à l'usage réel de chaque brique et anticiper les évolutions de vos besoins.

  • Un accompagnement du pilotage courant de la combinaison retenue une fois en production, pour ajuster les ressources à l'usage réel de chaque brique et anticiper les évolutions de vos besoins.

    Notre ingénierie s'appuie sur l'IA sur chacune de ces étapes, qu'elle soit traitée seule ou combinée aux autres : génération assistée de configurations, détection préventive de régressions avant mise en production, industrialisation des contrôles de sécurité et de conformité. Cette approche accélère les phases techniques répétitives, sans jamais se substituer à la revue humaine sur les points sensibles de votre infrastructure, et sans dépendance à un fournisseur de LLM propriétaire.

Le piège du choix par modèle plutôt que par usage

Arbitrer entre IaaS, PaaS et SaaS, ou entre cloud public, cloud privé et cloud hybride, avant même d'avoir formalisé ce que vous cherchez à faire héberger, à stocker ou à outiller, expose à un risque récurrent : le fournisseur retenu impose alors sa grille de lecture, et vous héritez d'une combinaison de solutions cloud pensée pour vendre, pas pour répondre à votre activité.

Cette confusion coûte cher une fois le projet lancé : une application critique hébergée sur une solution mal dimensionnée multiplie les incidents de disponibilité, des informations stockées sans réflexion sur leur localisation exposent l'entreprise à un risque de conformité, et un environnement de développement construit à la main ralentit les équipes plus qu'il ne les outille. Le problème ne vient jamais de la technologie, mais d'un choix fait sans lien clair avec le cas d'usage réel.

Secteurs d'intervention

Ces domaines ne constituent que des exemples typiques de nos réalisations et ne limitent en rien notre champ d'intervention.

  • Banque, finance et assurance

    Nous assurons une traçabilité complète de vos traitements et de vos informations hébergées, quel que soit le choix de solution retenu.

  • Défense

    Nous orientons vos infrastructures d'exécution vers des solutions souveraines, avec des habilitations dédiées aux équipes qui interviennent.

  • Énergie

    Nous séparons les traitements de supervision, hébergés en interne, des analyses associées, exécutées sur des solutions plus flexibles.

  • Industrie 4.0

    Nous concevons des architectures hébergeant capteurs, supervision et maintenance prédictive, sans jamais sacrifier la continuité de service.

  • Professionnel de santé vêtu d'une blouse blanche et d'un stéthoscope rouge lisant un document à l'intérieur.

    Médical

    Nous garantissons la localisation et la traçabilité de vos données de santé, sur des solutions certifiées HDS.

  • Secteur public

    Nous sélectionnons des fournisseurs capables de démontrer une localisation de leurs centres de données conforme à vos exigences de souveraineté.

Ce que cette approche change concrètement pour vous

Faire correspondre chaque cas d'usage à la bonne solution, plutôt que de tout loger dans une seule offre, change votre exploitation quotidienne sur trois plans :

  • Moins d'incidents : une application dimensionnée pour son usage réel réduit les pannes liées à un modèle mal calibré.
  • Moins de gaspillage : un stockage pensé selon la sensibilité réelle des données évite de payer une capacité inutile pour des archives peu consultées. Une logique qui rejoint notre approche GreenOps de sobriété numérique.
  • Plus d'autonomie : des espaces de développement cadrés dès le départ font gagner du temps aux équipes sans multiplier les accès non maîtrisés.

Cette logique évite surtout l'écueil du choix par défaut. Nos équipes documentent chaque arbitrage avec vous, solution retenue, usage couvert, alternative écartée, pour que vous gardiez la capacité de changer de fournisseur si besoin, plutôt que de découvrir cette dépendance au moment où elle devient coûteuse à défaire.

Passez à une infrastructure pensée pour vos usages

Démarrer maintenant

FAQ

  • Oui, dans la majorité des cas. Une entreprise qui héberge des applications critiques, stocke des données réglementées et outille ses équipes techniques a rarement intérêt à faire porter ces trois usages par une seule et même solution. La difficulté ne consiste pas à choisir une solution unique, mais à documenter pourquoi chaque brique repose sur le choix retenu.

  • La réversibilité se prépare en amont, pas au moment du changement de prestataire. Elle suppose de choisir des formats de données ouverts, d'éviter autant que possible les services propriétaires non standards, et de faire préciser contractuellement les délais et modalités de restitution des informations.

  • La certification de l'hébergeur (ISO 27001, HDS pour le secteur médical, SecNumCloud pour les informations sensibles) et la localisation effective des centres de données constituent les deux critères à vérifier avant toute contractualisation, avant même de comparer les tarifs.

Contactez-nous
Vous avez un nouveau projet innovant ? Parlons-en !

Les champs marqués d’un astérisque sont obligatoires.

Format attendu : nom@entreprise.fr
Format attendu : 10 chiffres avec ou sans espaces, ou numéro international avec indicatif.
Merci pour votre demande, vous recevrez un mail de notre part.
Contactez-nous
Vous avez un nouveau projet innovant ? Parlons-en !

Les champs marqués d'un astérisque (*) sont obligatoires.

Merci pour votre demande, vous recevrez un mail de notre part.
Oops! Something went wrong while submitting the form.
Remonter en haut de la page