


Quand l'infrastructure réseau bloque la performance de l'entreprise
Un réseau d'entreprise ne tombe pas toujours en panne. Souvent, il ralentit, fragmente les usages et génère des incidents chroniques que les équipes informatiques finissent par absorber sans les résoudre.
Les directions techniques que nous rencontrons héritent fréquemment d'une infrastructure construite par couches successives, sans vision d'ensemble. Un réseau local pensé pour quelques dizaines de postes, étendu au fil des années pour répondre aux besoins de nouveaux sites et de nouveaux usages. Résultat : une topologie illisible, des segments mal isolés et une sécurité du réseau impossible à garantir sans refonte structurelle.
La refonte d'une architecture réseau n'est pas un projet de confort. C'est une réponse à des dysfonctionnements concrets : latences inexpliquées, impossibilité de segmenter correctement les flux IT et OT, surfaces d'attaque élargies par des configurations héritées ou incapacité à intégrer un nouveau site sans déstabiliser l'existant. Pour les organisations dont les systèmes d'information sont indispensables à la production, ces problèmes ont un coût opérationnel direct.
Notre approche sur vos projets réseau
De l'audit de l'existant au maintien en condition opérationnelle, une démarche structurée pour concevoir un réseau qui absorbe les évolutions sans refonte systématique.
Cartographie des flux réels, mesure des taux d'utilisation sur les liens critiques, identification des points de contention. Cette phase établit un diagnostic précis avant tout choix technique et permet de concevoir une solution adaptée aux besoins réels de l'organisation.
Définition de la topologie, segmentation logique et physique, adressage IP, choix des protocoles de routage et dimensionnement des équipements. La cybersécurité et la protection de la donnée sont intégrées à cette étape, pas ajoutées après coup.
Configuration des équipements, mise en œuvre des services réseau (DNS, DHCP, VLAN, QoS), intégration avec les environnements cloud et tests de charge avant bascule en production.
Livraison d'une documentation opérationnelle complète et d'une architecture dimensionnée pour absorber les évolutions sans refonte systématique. La sûreté de fonctionnement est prise en compte sur les environnements à haute disponibilité.
Pourquoi faire confiance à IT Link sur vos projets réseau ?
Des ingénieurs formés aux environnements contraints
Défense, médical, industrie, énergie : nos équipes interviennent sur des infrastructures où une erreur de conception a des conséquences opérationnelles mesurables. Ce n'est pas le même niveau d'exigence qu'un réseau bureautique standard, et nos Linkers le reflètent.
Une lecture transverse du système, pas seulement du réseau
L'architecture réseau ne s'optimise pas en silo. Nos ingénieurs travaillent en lien avec les équipes sécurité, cloud et systèmes informatiques pour garantir la cohérence de l'ensemble, notamment sur les projets de transformation où plusieurs lignes du système évoluent en parallèle.
Topologies, modèles et choix d'architecture réseau
Nos secteurs d'intervention
IT Link intervient sur des architectures réseau à fortes contraintes techniques ou réglementaires. Les exemples ci-dessous illustrent des périmètres typiques et ne limitent pas notre champ d'intervention.
Automobile
Segmentation des flux entre production, test et bureautique sur des lignes où la moindre contamination entre segments a des conséquences immédiates.
Défense
Réseaux cloisonnés conformes aux référentiels du secteur (RGS, normes OTAN, ANSSI), avec durcissement des configurations et traçabilité des accès.
Énergie
Séparation IT/OT pour permettre la remontée de données terrain sans exposer les systèmes de contrôle industriel.
High-tech
Architectures adaptées aux cycles d'innovation rapides, avec protection des flux R&D et des accès distants.
Industrie 4.0
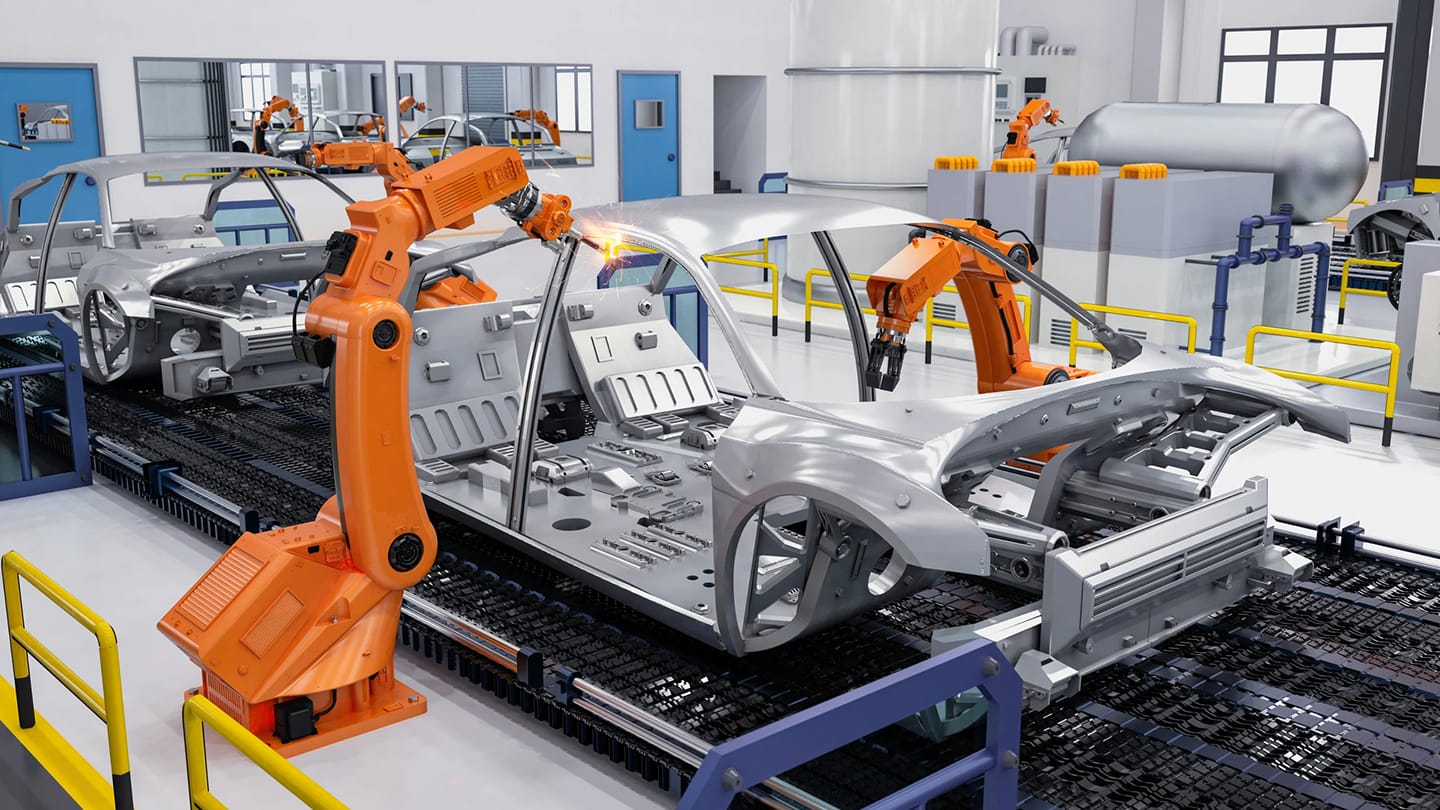
Segmentation IT/OT avec maîtrise des protocoles industriels (OPC-UA, Profinet, EtherNet/IP) et des architectures de type Purdue.
Médical
Architectures conformes HDS et ISO 27001, avec gestion des accès adaptée aux contraintes cliniques et à la continuité de soin.
Questions fréquentes
L'évaluation passe par un audit de l'existant : cartographie des flux réels, mesure des taux d'utilisation sur les liens critiques, analyse des incidents des 12 à 24 derniers mois. Cette phase permet de concevoir une réponse adaptée et distingue ce qui relève d'un problème de dimensionnement, de configuration, ou d'une limite structurelle. Elle conditionne le périmètre et le chiffrage du projet et évite d'engager une refonte là où une reconfiguration ciblée suffit.
L'intervention externe se justifie dès que le projet dépasse les compétences disponibles en interne, que le délai est incompatible avec la charge des équipes ou que l'enjeu de fiabilité requiert une expertise immédiatement opérationnelle. Cela concerne notamment les refontes d'architecture réseau multi-sites, les environnements à contraintes réglementaires fortes et les projets d'intégration IT/OT où la maîtrise des protocoles informatiques est indispensable.
Une segmentation par VLAN bien conduite, associée à des règles de filtrage strictes entre les deux environnements, permet de maintenir l'isolation opérationnelle tout en autorisant les flux nécessaires. L'enjeu est de définir précisément quels flux traversent la frontière IT/OT, dans quel sens et avec quelle authentification. La sureté de fonctionnement des équipements OT impose des contraintes que les approches sécurité informatique classiques ne couvrent pas toujours.
Le MPLS offre des garanties de qualité de service contractuelles et une isolation du trafic, pertinent pour les flux critiques entre sites sensibles. Son inconvénient premier est le coût et la rigidité face aux évolutions d'architecture. Le SD-WAN permet de combiner plusieurs types de liens et d'appliquer des politiques de routage dynamiques selon la qualité constatée en temps réel. Les deux solutions coexistent fréquemment sur le même réseau d'entreprise, avec une segmentation par niveau de criticité adaptée aux besoins de chaque organisation.
